


Küresel Tehdit İstihbaratı Ağının Genişletilmesi
Cupertino merkezli teknoloji devi, kullanıcıların donanımlarının son derece gelişmiş izleme kampanyalarının hedefinde olabileceğini bildiren büyük bir acil güvenlik uyarıları dalgası başlattı. Bu son bildirimler; bir iPhone, iPad veya Mac bilgisayarın devlet destekli paralı casus yazılımlar tarafından aktif olarak hedef alınabileceği konusunda uyarıyor. Özel dağıtım aşamasında üretici, söz konusu kritik tehdit ikazlarını 110 farklı ülkede yaşayan kullanıcılara başarıyla iletti. Önceki istihbarat kampanyalarıyla birleştirildiğinde şirket, bugüne kadar dünya çapında 150’den fazla ülkedeki potansiyel mağdurları bilgilendirerek modern dijital casusluğun hızla yayılan ve sınır tanımayan doğasını gözler önüne serdi.

Geliştirilmiş Çok Kanallı Uyarı Protokolleri
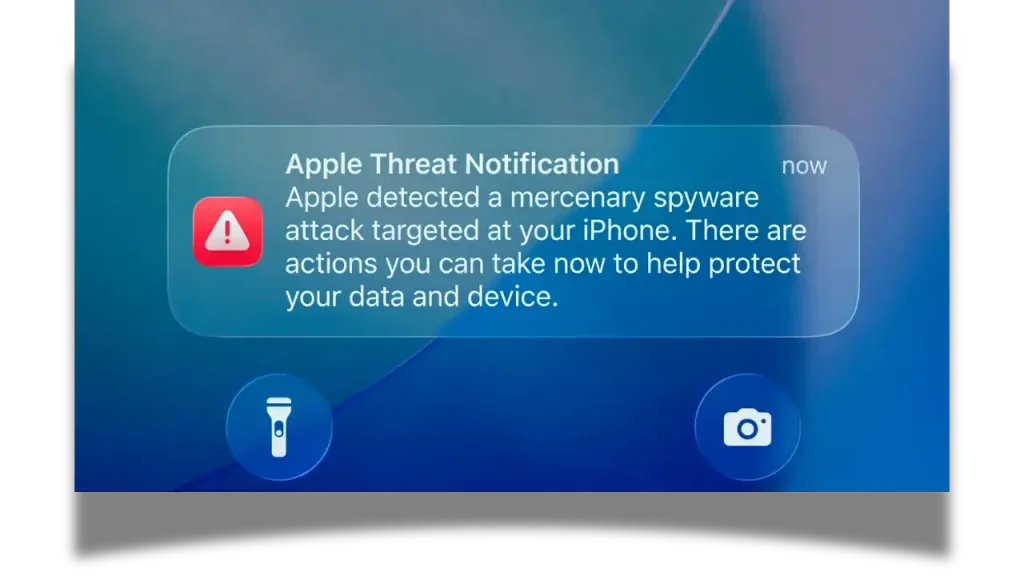
Apple, hedef alınan bireylerin tehlikeyi anında fark etmelerini sağlamak amacıyla tehdit iletim mimarisini baştan aşağı yeniledi. Temel amaç, karmaşayı ortadan kaldırarak kullanıcıların uyarıları kolayca bulabilmelerini ve acil önlemleri hayata geçirebilmelerini güvence altına almaktır. Dahili güvenlik sistemleri bir ihlal belirtisi saptadığında, koordineli bir iletişim dizisi otomatik olarak devreye girer. Temel tavsiye metninde şu ifadeler açıkça yer almaktadır: “Apple, iPhone’unuzu hedef alan paralı bir casus yazılım saldırısı tespit etti. Verilerinizi ve aygıtınızı korumak için şimdi alabileceğiniz önlemler var.” Sistem, tek bir iletişim noktasına bağlı kalmak yerine çok yönlü bir yaklaşım kullanır. Etkilenen cihaz sahipleri, doğrudan donanımları üzerinden dikkat çekici anlık bildirimler alır. Eşzamanlı olarak e-posta aracılığıyla ayrıntılı bilgilendirmeler gönderilir ve bir kullanıcı kimliğini doğrulayıp Apple ID hesap portalına giriş yaptığı anda yüksek görünürlüğe sahip bir uyarı afişi ekrana yansır.

Kırılmaz Kalkan: Kilitleme Modu'nun Devreye Sokulması
Farkındalık, dijital savunmanın yalnızca ilk aşamasını temsil eder; aktif azaltma ise nihai hedef olmaya devam etmektedir. Bu nedenle yeni yayımlanan tehdit iletileri, Kilitleme Modunun derhal etkinleştirilmesini kuvvetle vurgular. Bu özel ve üst düzey koruma ortamı, özellikle ciddi ve hedefli siber tehditlerle karşılaşan bireyler için tasarlanmıştır. Söz konusu özellik, belirli arka plan işlevlerini ve karmaşık mesaj görüntüleme yeteneklerini kasıtlı olarak devre dışı bırakarak olası saldırı yüzeyini önemli ölçüde daraltır. Böylece kötü amaçlı kodların çalışmasını son derece zorlaştırır. Bu güçlendirilmiş güvenlik durumunun tarihsel etkinliği, mobil endüstride eşi benzeri görülmemiş bir seviyededir. Şirketin kurum içi güvenlik denetimlerine göre, Kilitleme Modu aktifken bir tehdit unsurunun cihaza başarıyla sızdığına dair belgelenmiş hiçbir vaka bulunmamaktadır.


Siber Güvenlik Topluluğundan Destekler
Tarihsel olarak bu gelişmiş izleme araçları; muhalifleri, gazetecileri ve siyasi eleştirmenleri sürekli olarak izlemek amacıyla ulus devletler tarafından bir silaha dönüştürülmüştür. Donanım düzeyindeki uyarıların proaktif doğası, bağımsız gizlilik savunucuları ile güvenlik analistlerinden büyük övgü toplamıştır. Citizen Lab bünyesinde görev yapan saygın kıdemli araştırmacı John Scott-Railton, uyarı çerçevesinin 2021’deki ilk lansmanından bu yana gösterdiği sürekli gelişimi kamuoyu önünde takdir etti. Güncellenen bildirim sistemini, kullanıcıları tehlikeye giren cihazları için profesyonel onarım aramaya teşvik etme konusunda önemli bir ilerleme olarak nitelendirdi. Bu hızlı uyarılar, sadece bireysel bir donanımı güvence altına almanın ötesine geçerek genellikle daha geniş çaplı dijital adli soruşturmalar için bir hızlandırıcı görevi görür. Nihayetinde küresel güvenlik araştırmacılarının giderek büyüyen ve kayıt dışı olan casus yazılım ağlarını ortaya çıkarıp çökertmesine yardımcı olur.